Ancaman PHP2Shell, Pemprov Kaltim Instruksikan Perangkat Daerah Perbarui Sistem Keamanan
- account_circle admin
- calendar_month 2 jam yang lalu
- visibility 7
- print Cetak

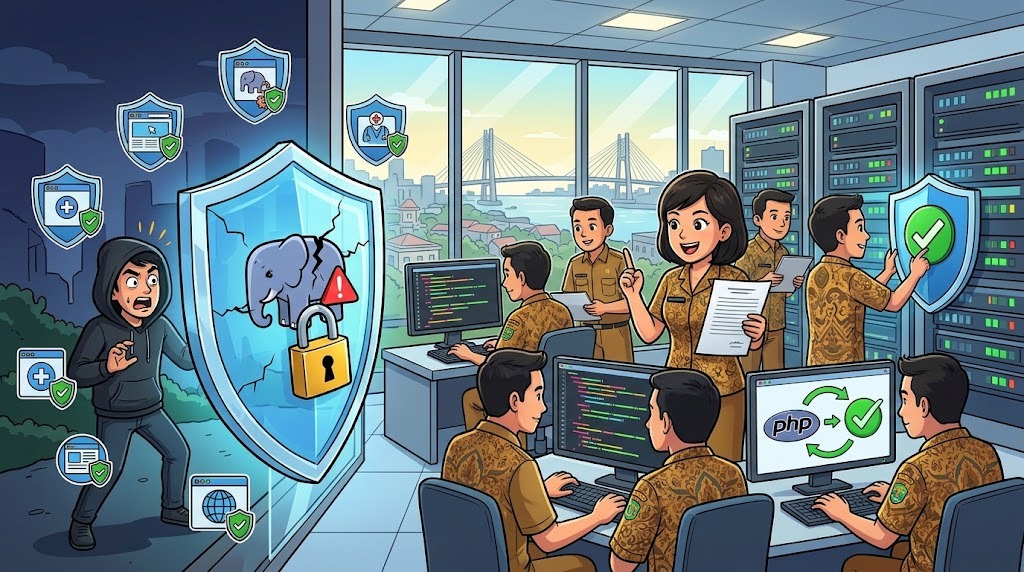
SAMARINDA – Pemerintah Provinsi Kalimantan Timur menginstruksikan seluruh perangkat daerah untuk segera memeriksa dan memperbarui keamanan sistem elektronik menyusul munculnya ancaman kerentanan kritis pada bahasa pemrograman PHP. Celah keamanan yang dikenal sebagai PHP2Shell itu disebut berpotensi memungkinkan peretas mengambil alih server tanpa harus melalui proses autentikasi.
Instruksi tersebut tertuang dalam Surat Edaran Dinas Komunikasi dan Informatika (Diskominfo) Kaltim Nomor 500.12.10/614/Diskominfo-III/2026 yang diterbitkan pada Jumat, 23 Oktober 2026. Surat itu ditandatangani secara elektronik oleh Kepala Diskominfo Kaltim, Ririn Sari Dewi.
Penerbitan surat edaran ini menyusul pengungkapan dua kerentanan keamanan, yakni CVE-2026-109618 dan CVE-2026-109619, yang secara kolektif disebut PHP2Shell.
Kedua celah tersebut dilaporkan memiliki tingkat keparahan kritis dengan skor CVSS 4.0 mencapai 9,2. Berdasarkan informasi dalam edaran, kerentanan itu diumumkan oleh tim pengembang PHP pada 21 Oktober 2026 setelah adanya laporan dari Wiz Research, OpenAI, dan Calif.
Ancaman tersebut menjadi perhatian pemerintah daerah karena PHP digunakan secara luas dalam pengembangan aplikasi berbasis web, termasuk WordPress, Laravel, CodeIgniter, dan Joomla. Sejumlah sistem pelayanan publik yang menggunakan teknologi serupa berpotensi menghadapi risiko apabila tidak segera mendapatkan pembaruan keamanan.
Secara teknis, kerentanan tersebut berkaitan dengan kesalahan penanganan kondisi kehabisan memori atau out-of-memory (OOM) pada Apache mod_php serta kelemahan use-after-free pada worker PHP.
Kondisi itu berpotensi dimanfaatkan penyerang untuk menjalankan kode berbahaya dari jarak jauh atau Remote Code Execution (RCE). Dalam skenario tertentu, serangan dapat menyebabkan pengambilalihan server hingga membahayakan data sensitif yang tersimpan dalam sistem.
Kepala Diskominfo Kaltim, Ririn Sari Dewi, melalui surat edarannya meminta seluruh perangkat daerah segera menginventarisasi aplikasi dan sistem elektronik yang digunakan. Pemeriksaan juga harus mencakup layanan yang dikelola penyedia hosting maupun pihak ketiga.
“Sehubungan dengan telah dipublikasikannya dua kerentanan kritis pada bahasa pemrograman PHP yang dikenal dengan nama PHP2Shell serta dalam rangka menjaga keamanan sistem elektronik di lingkungan Pemerintah Provinsi Kalimantan Timur, kami menginstruksikan seluruh Perangkat Daerah yang memiliki website dan/atau sistem elektronik untuk melakukan inventarisasi menyeluruh, segera memperbarui versi PHP ke standar aman minimal versi 8.2.35, 8.3.36, 8.4.27, 8.5.12 atau migrasi bagi sistem yang sudah End of Life, serta menerapkan mitigasi teknis sementara dan melaporkan hasilnya paling lambat 7 hari kerja,” terang Ririn dalam surat edaran resmi tersebut.
Selain melakukan pembaruan versi PHP, setiap pengelola sistem diminta menjalankan ulang seluruh layanan PHP setelah proses pembaruan selesai. Langkah mitigasi sementara juga harus diterapkan untuk mengurangi risiko serangan terhadap sistem yang belum dapat diperbarui.
Diskominfo Kaltim turut menekankan pentingnya pengawasan terhadap layanan yang dikelola pihak ketiga. Penyedia hosting dan pengembang aplikasi diminta memastikan prosedur pengamanan dilaksanakan sesuai ketentuan.
Apabila ditemukan indikasi serangan atau aktivitas mencurigakan, pengelola sistem diminta segera melakukan pemeriksaan log server, mengamankan bukti digital, serta mengisolasi jaringan yang diduga terdampak.
Temuan tersebut selanjutnya harus dilaporkan kepada Diskominfo Kaltim agar penanganan dapat dikoordinasikan lebih lanjut.
Seluruh perangkat daerah juga diberi batas waktu paling lambat tujuh hari kerja untuk menyampaikan laporan hasil inventarisasi, pembaruan sistem, dan langkah mitigasi yang telah dilakukan.
“Keamanan siber dan kelancaran layanan publik berbasis elektronik adalah prioritas utama kita bersama,” tegas Ririn.
Melalui instruksi tersebut, Pemprov Kaltim berupaya mencegah gangguan pada layanan pemerintahan berbasis elektronik sekaligus memperkuat perlindungan terhadap data dan informasi publik.
Pengamanan sistem dinilai penting mengingat semakin banyak layanan administrasi pemerintahan yang bergantung pada aplikasi digital. Kerentanan yang tidak segera ditangani berpotensi mengganggu pelayanan masyarakat dan meningkatkan risiko kebocoran data. (afn)
- Penulis: admin